“커넥티드 카, 사이버 보안 대응 必”
2021년 사이버 공격, 28% 車 관련 돼
반도체·자동차 제조사 표준기관 협력 중
E4ds 웨비나는 22일 인피니언의 이경수 과장의 ‘자동차 사이버 보안의 현재와 미래 및 인피니언의 대응 방안’을 주제로 웨비나를 진행했다.
커넥티드 카는 해커의 공격으로 △악성 소프트웨어 △데이터 조작 △하드웨어 수준의 물리적 공격과 같은 위협에 노출될 수 있으며, △차량 운전자의 안전을 위협하고 △개인적인 데이터 손실이 일어날 수 있으며 △제조사 비즈니스에도 영향을 미칠 수 있다.
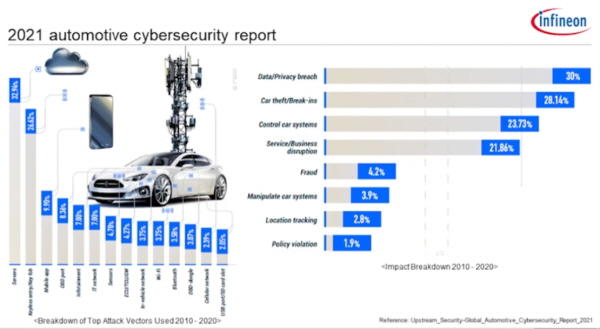
Upstream이 발표한 2021 Automotive Cybersecurity Report에는 2021년에 일어난 사이버 시큐리티 공격 현상이 정리되어 있다.
차량 도난과 내부 제어 시스템을 탈취하는 공격이 28.4%로 데이터 유출(30%) 다음으로 많이 발생했다.
내부 제어 시스템을 탈취당할 경우 오작동이 발생할 수 있어, 운전자뿐만 아니라 다른 사람도 다칠 수 있어 매우 심각한 사안이다.
이를 방지하기 위해 데이터 처리 시 외부의 노출 없이 무결성을 가진 데이터들로만 처리가 될 수 있도록 안전한 데이터 처리가 필요하다.
또, 차량 아키텍쳐가 △E/E 아키텍쳐 △도메인 아키텍쳐로 진화하면서 외부와 밀접하게 연결될 수 있는 부분과 통신을 주도하는 게이트웨이에서의 프로텍션도 필수다.
현재 많은 표준 기관과 자동차·반도체 제조사들이 협력해서 오토모티브 사이버 시큐리티에 대한 가이드라인, 스탠다드, 레귤레이션(Regulation) 등의 활동을 하고 있다.
2009년 HIS working group은 SHE(Secure Hardware Extension) Functional Specification에 소프트웨어는 어떻게 구현이 되어야 하는지 활동한 내용을 담았다.
기존 소프트웨어에서 하던 보안 활동을 하드웨어 도메인에서 진행함으로써 실시간으로 빠르게 처리할 수 있는 메커니즘을 의도하고, 외부 전용 보안 IC에서 하던 역할을 MCU 내부의 시큐리티 담당 도메인을 만들어 보안을 전담해야 한다는 결과가 포함되어 있다.
SAE와 ISO가 협력해 하나의 표준인 ISO/SAE 21434: 2021 Road Vehicles – Cybersecurity engineering을 발표했다.
이 표준이 중요한 이유는 다양한 규정들의 특정 코멘트에 세부 내용은 ISO/SAE 21434를 참고하라고 권고하기 때문이다.
차량 시스템을 개발할 때 △어떤 식으로 디자인하고 △개발 전후 단계 △양산 단계 △폐기 단계까지 차량 라이프 사이클을 고려해야 한다는 내용이다.
△보안을 어떻게 관리하고 △어떤 기능을 넣고 △취약점 발견 시 어떻게 유지, 보수할 것인지 포괄적인 내용을 표준으로 정리했다.
이 표준이 중요한 이유는 다양한 규정들의 특정 코멘트에 세부 내용은 ISO/SAE 21434를 참고하라고 권고하기 때문이다.
△UNECE WP.29’s UN R No.155 CSMS △No.156 SUMS는 유럽에서 최초로 규정으로써 만들어놓은 오토모티브 사이버 시큐리티다.
CSMS는 Cyber Security Management System 전체적인 매니지먼트 시스템에 대한 규정이며, 차량 제조사들이 외부 인증 기관을 통해 CSMS certification을 받아야 한다.
인증을 받은 차만이 유럽에서 판매될 수 있으며, 3년마다 갱신해야 된다.
Vehicle Type Approval (TA)는 차량 타입별로 승인을 받아야 하는 항목이다.
제조사가 유럽에 차를 판매하기 위해서는 CSMS 인증과 함께 각각의 자동차마다 형식 승인(TA)을 받아야 된다.
2020년 6월 채택되어 2021년 1월 발효됐으며, 시행날짜 2022년 7월부터 새로운 타입으로 개발되는 모든 자동차는 TA를 받은 차량만이 판매될 수 있다.
국내 사이버보안 가이드라인은 국토교통부가 2020년 12월 제정한 ‘자동차 사이버보안 가이드라인’이 있다.
현 UN Regulation No.155를 바탕으로, 향후 국내기준으로 제정될 가능성이 높은 사항에 대해 권고안으로 우선 제시됐다.
제작사 권고사항 및 보안 승인/시험기관의 역할 등이 담겼다.
인피니언은 다양한 해킹 위협 등 보안 문제에 대응하기 위해 다양한 활동을 하고 있으며, 사이버 시큐리티 솔루션을 제공한다.
인피니언은 AUTO-ISAC에 소속되어 온오프라인에서 차량 보안 사고에 대한 정보를 공유하는 활동을 하고 있다.
솔루션으로는 MCU 내에 HSM 하드웨어 시큐리티 모듈이 내재되어 있는 Aurix 제품군이 있다.
또, 더 높은 수준의 보안 요구가 필요한 애플리케이션의 경우, 외부 시큐리티 전용 IC를 제공해 요구 사항을 만족할 수 있도록 한다.
이 제품군에는 OPTIGA TPM, SLI 97 V2X 등이 있다.
해커의 위협에 충분히 대비가 되어 있는지에 대한 질문에 이경수 과장은 “많은 자동차 제조사, 표준기관과 국가 차원에서 많은 노력을 하고 있고 준비를 해 나가고 있는 상황이라고 생각한다”며 “보안에 완벽이란 없다. 계속적으로 새로운 위협이 발생하기 때문에 이를 분석하여 보완하고 유지하고 관리하는 것이 중요한 부분”이라고 전했다.
관련뉴스
인피니언, 오스트리아 300mm 웨이퍼 GaN 양산 시설 구축
인피니언이 오스트리아 빌라흐에 300mm 웨이퍼 기반 GaN 전력반도체 양산 시설을 구축한다. 2027년 말 생산 개시를 목표로 2034년까지 11억 유로를 투자하며, EU 집행위원회로부터 3억1,900만 유로의 지원을 확보했다. 300mm 웨이퍼는 200mm 대비 칩...
2026.10.28 by 배종인 기자
인피니언, 엔비디아와 800VDC AI 데이터센터 GaN 전력 협력
인피니언과 엔비디아가 AI 데이터센터 전력 아키텍처 협력을 확대했다. 800VDC 기반 고전압 중간버스 변환기(IBC) 단계에 질화갈륨(GaN) 기반 시스템 솔루션을 적용해 메가와트급 전력 공급을 효율적으로 처리한다. GaN은 높은 스위칭 속도와 낮은 손실로 전력 밀도...
2026.10.22 by 배종인 기자
인피니언, AI 서버용 27kW 3상 PSU 솔루션 출시
인피니언이 AI 서버용 27kW 3상 전원공급장치 레퍼런스 디자인을 출시했다. CoolSiC MOSFET, PSOC 마이크로컨트롤러 등 자사 부품을 통합해 116W/in³의 전력 밀도와 98% 이상의 피크 효율을 동시에 구현했다. OCP Open Rack V3 규격을 ...
2026.10.12 by 배종인 기자
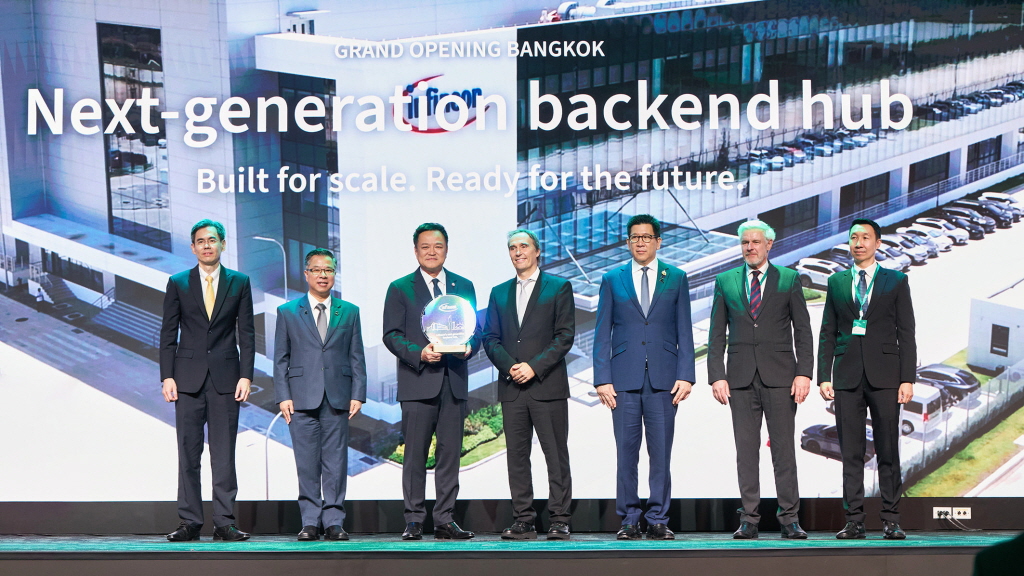
인피니언, 태국에 신규 반도체 후공정 공장 개소…AI·전동화 수요 대응 생산능력 확대
인피니언(infineon)이 태국 방콕 인근에 신규 후공정 제조 시설을 개소하고 글로벌 반도체 생산 역량과 공급망 안정성을 강화했다.
2026.10.01 by 배종인 기자
마우저, 대체 에너지 리소스 센터 개설
마우저 일렉트로닉스가 분산형 에너지 시스템 설계를 지원하는 대체 에너지 리소스 센터를 개설했다. 재생에너지·에너지 하베스팅·스마트 그리드 분야의 기술 콘텐츠와 설계 인사이트를 제공하며, e-peas, Infineon, TE Connectivity, Schneider E...
2026.09.29 by 배종인 기자